


Pubblicare un server è davvero sicuro? Misuriamolo…
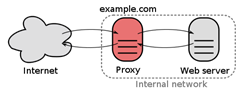
In questa configurazione TMG si comporta come Reverse-Proxy intercettando tutte le richieste web e indirizzandole a sua volta verso i rispettivi server interni:
“..A reverse proxy is (usually) an Internet-facing proxy used as a front-end to control and protect access to a server on a private network, commonly also performing tasks such as load-balancing, authentication, decryption or caching…” – fonte: Proxy Server - Wikipedia
A questo punto verrebbe da chiedersi se un Reverse-Proxy introduca un maggior livello di protezione nella nostra infrastruttura oppure, aumentandone la complessità (quindi la superficie di attacco), lo riduca. Ovviamente una valutazione di questo tipo dovrebbe essere sufficientemente obiettiva e suffragata dai numeri, magari partendo da uno scenario semplice ma comunque rappresentativo e significativo.
Il problema è quindi avere un metodo che permetta di misurare il livello di sicurezza di uno stesso scenario, in una configurazione con e senza reverse-proxy.
Etichette: ISECOM, OSSTMM, Pubblicazione Servizi, Reverse-Proxy, Studi
posted by Luca Conte MCSE MCT MCSA VCP ITIL @ 09:30
0 comments


